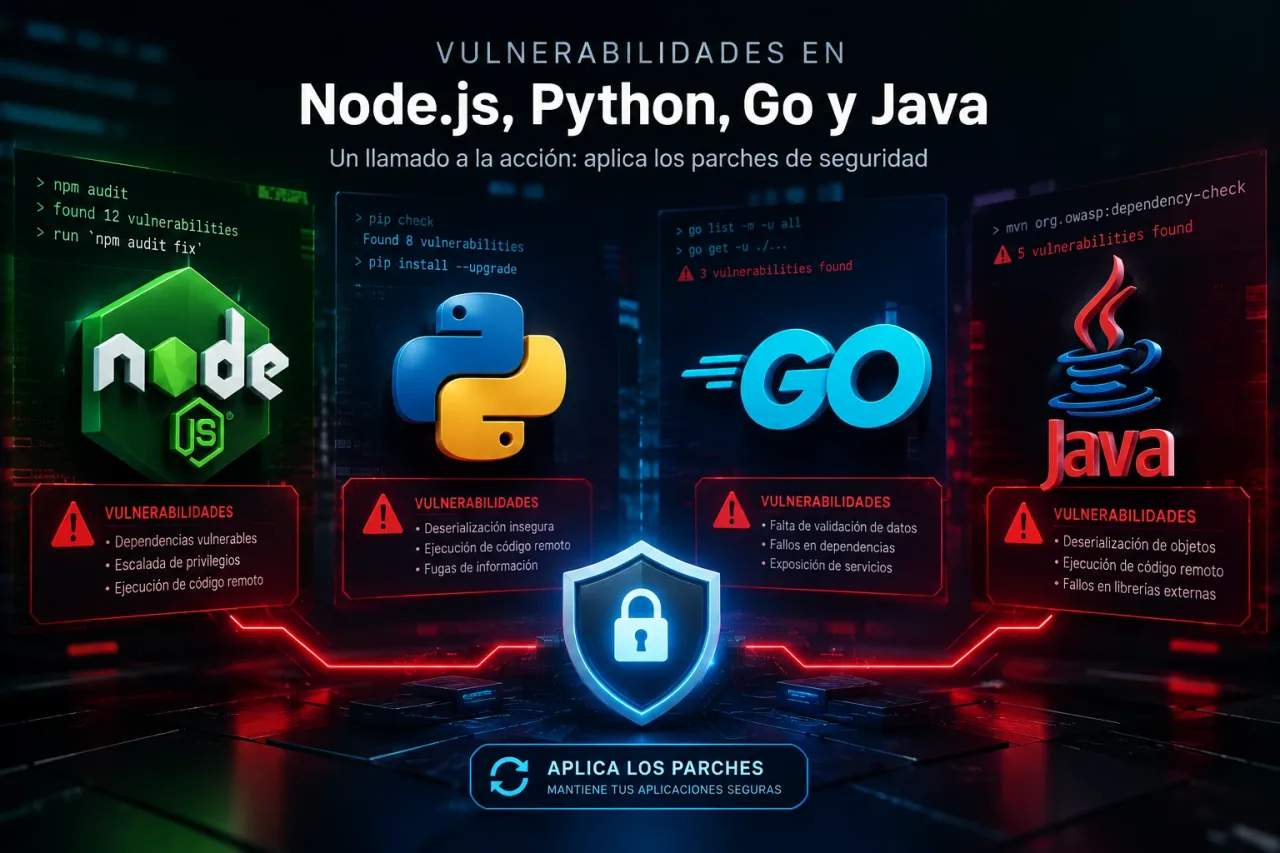
Qué pasó: esta semana salieron parches de seguridad para varios lenguajes a la vez, no solo para PHP. Node.js tiene una alerta de prioridad alta por ejecución remota de código y fallos TLS. Java tiene 49 fallos explotables en remoto sin autenticación. Go y Python tienen certificados comprometidos, con prioridad media. Qué hacer hoy: si tienes aplicaciones en producción con cualquiera de estos lenguajes, revísalas y actualízalas.
Por qué esta semana es una mala semana para la seguridad
Cuando se habla de PHP2Shell, es fácil pensar que el problema es solo de PHP. Pero esta semana aparecieron alertas para varios de los lenguajes más usados en la web y en la empresa. Muchos sitios y herramientas combinan varios lenguajes a la vez, así que un solo servidor puede tener más de uno expuesto.
Lo que dicen las alertas
- Node.js, prioridad alta: fallas de ejecución remota de código y de TLS (la capa que cifra las conexiones).
- Java, prioridad alta: 49 fallos que se pueden explotar en remoto sin autenticación.
- Go, prioridad media: certificados comprometidos, es decir, firmas de software que no se pueden confiar.
- Python, prioridad media: certificados comprometidos, con el mismo tipo de riesgo que en Go.
Qué significa cada una para tu negocio
Node.js: prioridad alta
Node.js se usa en paneles, APIs, herramientas de automatización y, cada vez más, detrás de sitios web. La ejecución remota de código significa que un atacante puede correr instrucciones en el servidor sin tener usuario. Si tienes una aplicación de Node.js expuesta a internet, es prioridad actualizarla.
Java: prioridad alta
Los 49 fallos sin autenticación son el dato más preocupante de la semana. Las aplicaciones Java suelen ser servidores de integración, sistemas internos o herramientas de terceros que se olvidan en un rincón del servidor. Si alguna de esas aplicaciones responde desde internet, cualquier atacante la puede intentar.
Go y Python: prioridad media
Los certificados comprometidos no son una falla en tu código, sino en la confianza de los paquetes. El riesgo es instalar software firmado con un certificado robado. Por eso la recomendación es verificar tus instalaciones, usar solo fuentes oficiales y revisar qué paquetes se instalaron en las últimas semanas.
Con ejecución remota de código, el atacante opera con los permisos del proceso que la aplicación usa. Puede leer lo que la aplicación ve (incluidos datos de clientes y credenciales), modificar archivos, dejar una puerta trasera y usar tu servidor para atacar a otros.
Cómo saber si tu sitio o servidor está en riesgo
- Haz un inventario. Anota qué lenguajes y aplicaciones corren en cada servidor, incluidos paneles, herramientas internas y servicios de terceros.
- Revisa las versiones con
node -v,java -version,go versionypython3 --version, y compáralas con las versiones corregidas que indique cada aviso oficial. - Identifica lo que está expuesto a internet. Si una aplicación responde desde fuera, va primero.
- Pregunta a tu proveedor qué runtimes instaló en tu cuenta y cuándo aplicará los parches.
Qué hacer hoy: la lista de pasos
1. Inventario: lista las aplicaciones y lenguajes de cada servidor. 2. Aplicaciones expuestas primero: actualiza cualquier cosa con Node.js o Java que responda desde internet. 3. Actualiza Node.js y Java a la versión corregida que indique el aviso oficial de cada uno. 4. Verifica Go y Python: reinstala o confirma las versiones y los paquetes usando solo fuentes oficiales. 5. Reinicia los servicios después de actualizar. 6. Vigila cambios inesperados de archivos o usuarios nuevos en los paneles.
Mitigaciones temporales (mientras aplicas el parche)
Si no puedes actualizar de inmediato, la medida más útil es sacar de internet las aplicaciones de Java y Node.js que no necesiten estar públicas, o protegerlas con un firewall de aplicaciones (WAF) y acceso restringido por IP o VPN. Estas medidas reducen la exposición, pero no sustituyen la actualización.
La lección: la seguridad no es solo de un lenguaje. Un servidor con PHP, Node.js, Java y Python necesita un inventario y un responsable de actualizaciones para todos.
Preguntas frecuentes
¿Si solo uso PHP, tengo que preocuparme por Node.js, Java, Go o Python?
Si tu sitio o tus herramientas usan esos lenguajes, sí. Muchos sitios combinan varios: por ejemplo, un WordPress con un panel en Node.js, un servicio de Python para automatizaciones o una herramienta en Java. Revisa qué corre realmente en tu servidor.
¿Qué significa que Java tenga 49 fallos explotables sin autenticación?
Que hay 49 fallas en Java que, según la alerta, se pueden aprovechar desde la red sin credenciales. Las aplicaciones Java suelen ser servidores internos o de terceros, así que lo más importante es saber si alguna está expuesta a internet y actualizarla.
¿Qué es un certificado comprometido en Go o Python y qué debo hacer?
Es un certificado de firma de software que alguien pudo robar o usar indebidamente. El riesgo está en instalar paquetes o binarios firmados con ese certificado. La recomendación práctica es reinstalar o verificar las versiones de Go y Python y de sus módulos o paquetes, usando solo fuentes oficiales.
¿Cómo sé qué versiones de Node.js, Java, Go o Python tengo?
En la terminal: node -v, java -version, go version y python3 --version. En un hosting o en un panel, búscalo en la sección de runtimes o de aplicaciones. Si no lo sabes, pregúntale a tu proveedor.
¿Lo mismo que con PHP: basta con actualizar?
Sí, actualizar a la versión corregida es lo que cierra el problema. Las medidas temporales solo reducen la exposición mientras aplicas el parche, y conviene reiniciar los servicios después de actualizar.
En Digi Team America hacemos el inventario, aplicamos las actualizaciones y comprobamos que todo siga funcionando. Escríbenos y te ayudamos hoy mismo.
Digi Team America
Editorial VerificadoEquipo Editorial de Digi Team America • Orlando, FL
Especialistas en agentes de voz con IA, sitios de conversión, automatización de CRM y crecimiento para negocios.